De nouvelles découvertes ont révélé que les cyberattaques qui ont rendu inutilisables les réfrigérateurs et les congélateurs des supermarchés en Europe étaient planifiées à l’avance. Les chercheurs en cybersécurité ont détecté des centaines de tentatives d’intrusion à travers l’Europe quelques jours avant les attaques. À la suite des attaques touchant les marchés de neuf pays, les entrepôts frigorifiques des banques de sang en France ont également été visés, suscitant des inquiétudes quant à la sécurité des infrastructures critiques. Les dernières découvertes concernant les cyberattaques ciblant les systèmes de refroidissement des marchés européens indiquent que les attaquants ont effectué une reconnaissance avant l’opération. Il a été déclaré que les tentatives provenaient de 91 acteurs malveillants différents et que l’activité s’est intensifiée surtout le 26 octobre.
LES MARCHÉS SONT AFFECTÉS DANS NEUF PAYS
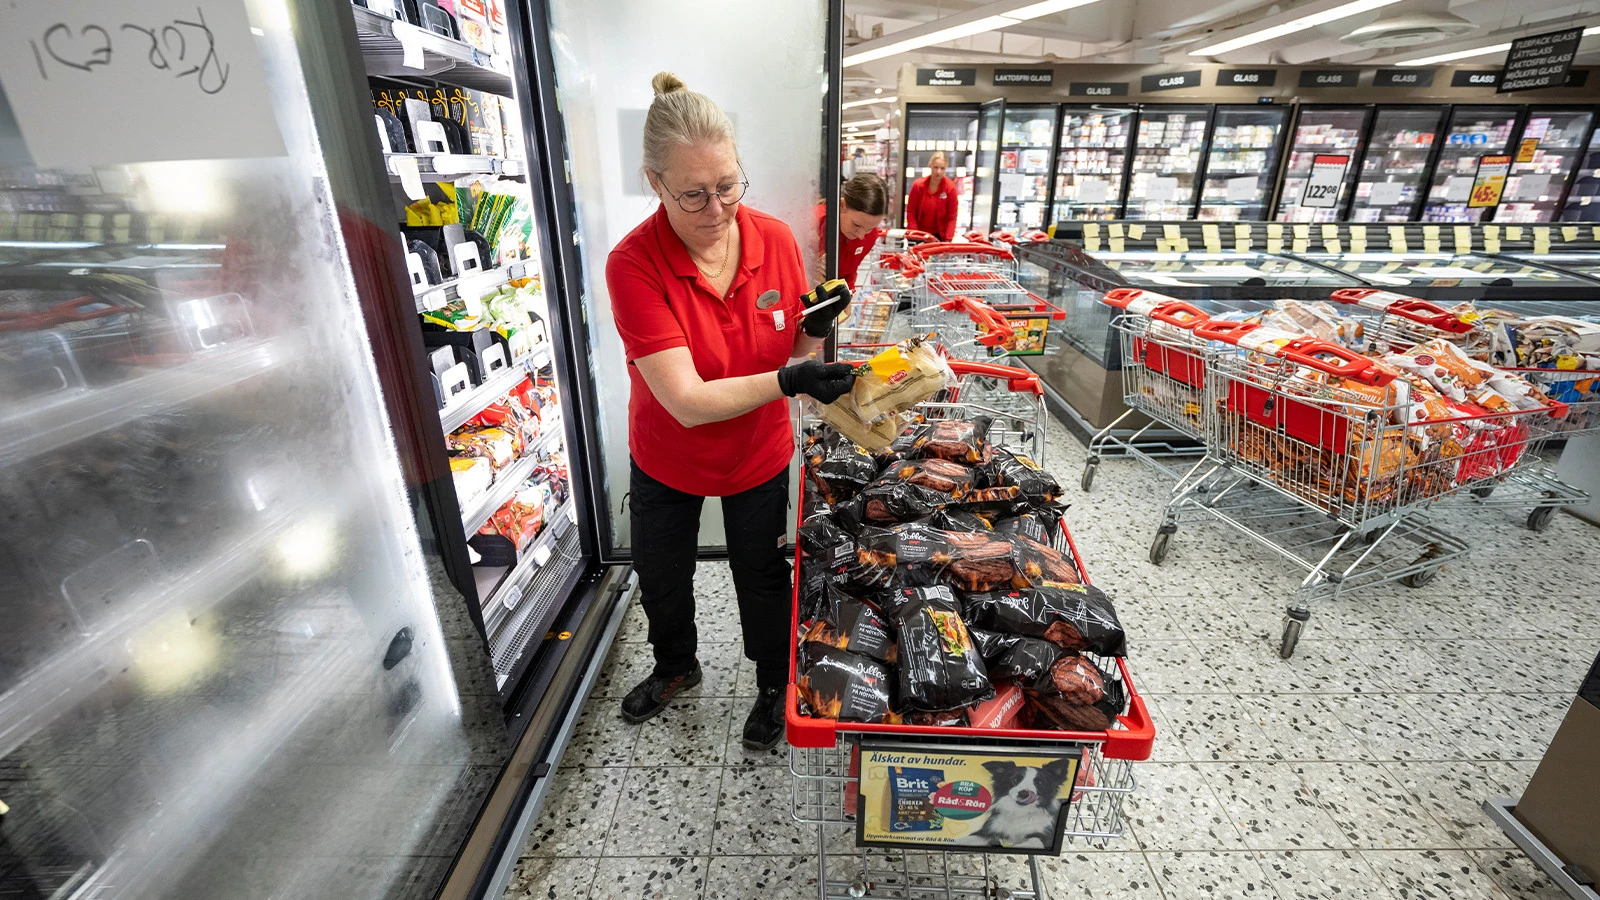
La deuxième vague d’attaques a eu lieu dans la nuit du 1er au 2 novembre. Dans les épiceries de Belgique, d’Estonie, de Finlande, d’Irlande, d’Italie, du Luxembourg, des Pays-Bas, du Portugal et de Suède, les systèmes de refroidissement ont été désactivés ou les réglages de température ont été modifiés à distance. La température de certains appareils a été augmentée jusqu’à 50 degrés. Les marchés ont dû détruire la viande, les produits laitiers et les aliments surgelés qui étaient avariés et inconsommables.. Alors que Carrefour a annoncé des problèmes dans 15 magasins en Belgique, 13 magasins de la chaîne SuperValu ont été touchés en Irlande. En Suède, Coop et ICA ont également été la cible d’attaques.
BANQUES DE SANG, STOCKAGES FRIGORIFIQUES
Les attaques ne se sont pas limitées aux marchés. Les réglages de température et de dégivrage des chambres froides de trois banques de sang régionales en France ont également été modifiés à distance. La Société française du sang (EFS) a annoncé que les systèmes où étaient stockés les produits plasmatiques étaient visés lors de l’incident survenu le 2 novembre. Toutefois, comme les changements de température ont été détectés à temps, les produits sanguins ont été déplacés vers d’autres entrepôts ou conservés dans des conditions sûres. L’établissement a indiqué qu’aucun produit sanguin n’avait été perdu et qu’il n’y avait eu aucune interruption de l’approvisionnement en sang des hôpitaux.. L’agence française de cybersécurité et le ministère de la Santé mènent une enquête sur cet incident.
GROUPES DE HACKER LIÉS À LA RUSSIE
La personne ou les groupes à l’origine de ces attaques n’ont pas encore été identifiés. Selon l’évaluation publiée par l’équipe de recherche Unit 42 de Palo Alto Networks, les groupes de hackers pro-russes NoName057(16) et Z-Pentest ont revendiqué les attaques via Telegram du 3 novembre.. Cependant, ces affirmations n’ont pas été vérifiées de manière indépendante. Les chercheurs en cybersécurité soulignent également que certaines des infrastructures numériques utilisées dans les attaques chevauchent des serveurs auparavant associés à des activités liées à la Russie. Malgré cela, il n’existe aucune preuve définitive que les attaques aient été dirigées par un État.
AVERTISSEMENT D’INFRASTRUCTURE CRITIQUE DES ÉTATS-UNIS
L’agence américaine de cybersécurité CISA, le FBI et d’autres agences fédérales ont émis un avertissement de sécurité commun. L’avertissement indique que les systèmes de contrôle s’ouvrent directement sur Internet, les mots de passe faibles et les logiciels non mis à jour offrent une commodité aux attaquants. Le risque ne se limite pas aux seuls marchés ; Il a été souligné que les systèmes de contrôle industriels utilisés dans les hôpitaux, les entrepôts alimentaires, les installations de transport et l’industrie chimique peuvent présenter des vulnérabilités de sécurité similaires.. L’Agence de cybersécurité de l’Union européenne, ENISA, a également appelé à un partage accru d’informations et à une coordination accrue entre les pays.
COMMENT DÉSACTIVER UNE CYBER-ATTAQUE ?
Les attaquants qui accèdent aux dispositifs de contrôle de refroidissement connectés directement à Internet peuvent mettre les systèmes en mode dégivrage et augmenter les températures.. Ne pas modifier les mots de passe d’usine sur certains appareils et continuer à utiliser d’anciens logiciels facilitent le travail des attaquants. Les experts affirment que ces systèmes doivent être exécutés sur des réseaux sécurisés, que les mots de passe par défaut doivent être modifiés et que les logiciels doivent être mis à jour.
