GRANDES CHAÎNES DE MARCHÉ
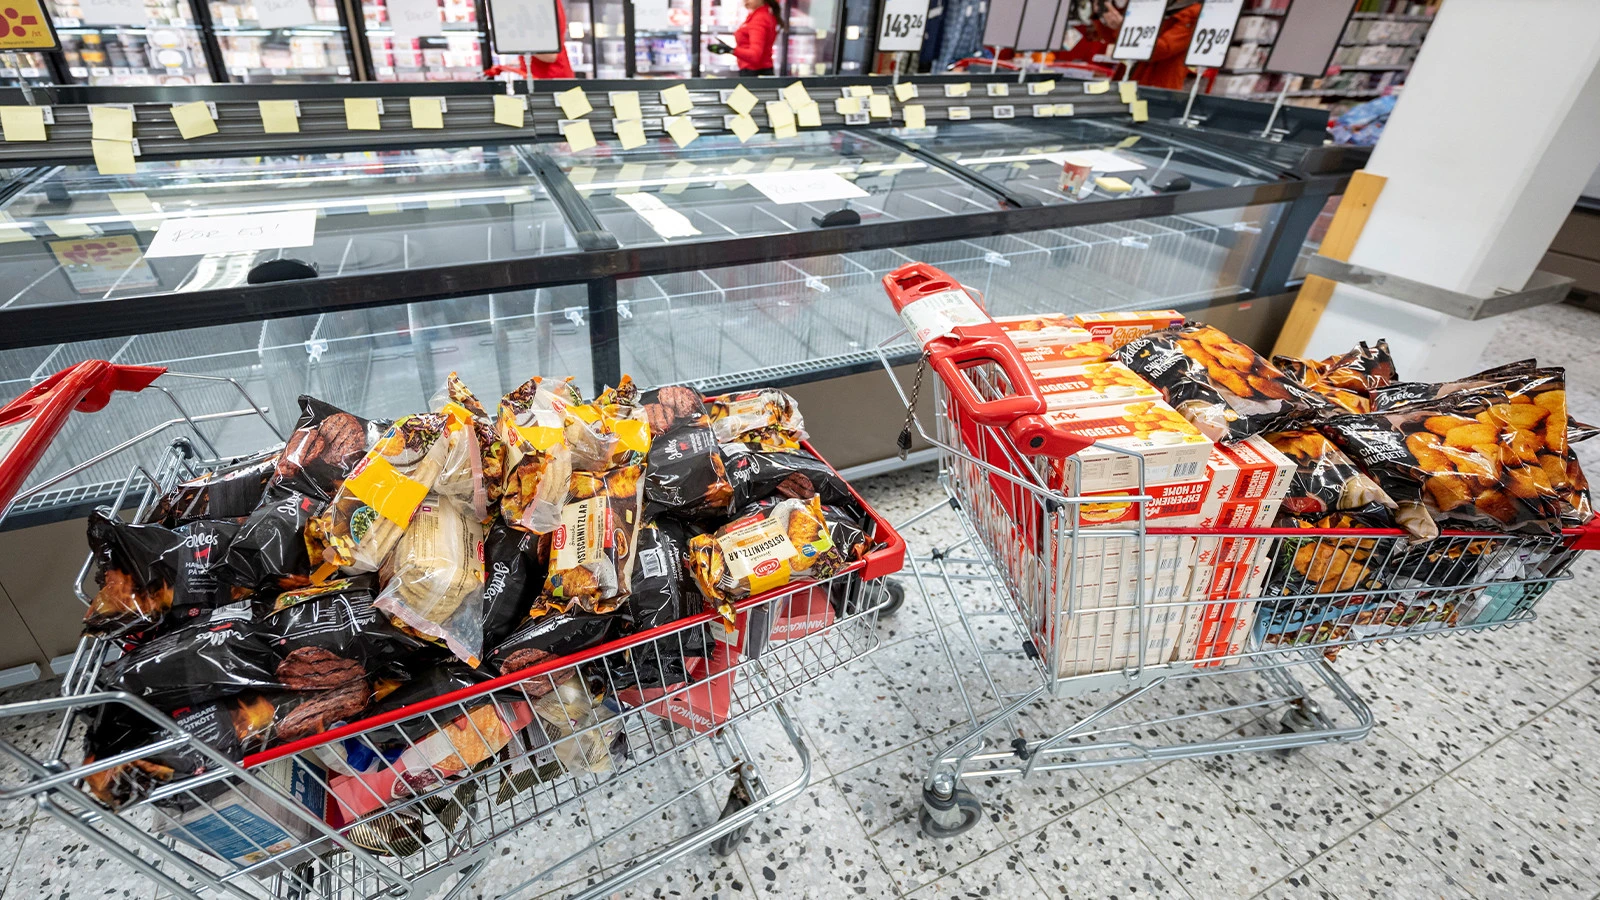
Cette fois-ci, les cyberattaquants européens ont ciblé les systèmes de refroidissement des supermarchés, et non les banques, les institutions gouvernementales ou les ordinateurs personnels. Lors des attaques qui ont débuté dans la nuit du 2 novembre, les réglages de température des réfrigérateurs et des congélateurs des marchés ont été intervenus à distance. Dans certains systèmes, le refroidissement était désactivé, tandis que dans d’autres, le mode dégivrage était activé. Ainsi, la température a augmenté rapidement dans les zones où devraient normalement être stockés les produits surgelés. Des attaques ont été signalées en Belgique, au Luxembourg, en Suède, en Irlande, aux Pays-Bas, en Estonie, en Finlande, en Italie et au Portugal. Les entreprises concernées comprennent de grandes chaînes d’épicerie telles que Delhaize, Carrefour, Colruyt, Intermarché, Coop, ICA et SuperValu. Les systèmes de refroidissement d’un magasin IKEA en Belgique ont également été touchés par l’attaque.
RÉCHAUFFÉ JUSQU’À 50 DEGRÉS
L’un des exemples les plus frappants montrant l’ampleur de l’attaque a eu lieu en Suède. Un représentant d’un magasin ICA à Stockholm a déclaré que la température des congélateurs atteignait jusqu’à 50 degrés. Les employés du magasin ont dû retirer les articles risquant de se détériorer des étagères et des congélateurs. En Belgique, Carrefour a annoncé que 15 de ses quelque 700 magasins étaient concernés. Delhaize a signalé des problèmes avec les systèmes de refroidissement dans des dizaines de ses magasins. Les produits froids et surgelés ont été retirés de la vente dans 13 magasins SuperValu en Irlande par mesure de précaution. En Estonie, la température du système de refroidissement d’un supermarché a été augmentée à 50 degrés. Une boucherie belge a annoncé que des produits carnés d’une valeur d’environ 15 000 euros avaient été endommagés.
LA COMMISSION EUROPÉENNE TIENT UNE RÉUNION
La Commission européenne a pris des mesures après que les attaques se soient propagées dans plusieurs pays. Selon Reuters, la Commission a tenu deux réunions distinctes après les attentats de lundi. La première réunion a eu lieu avec l’Inter-Institutional Cyber Security Task Force, qui regroupe les institutions et organisations de l’Union européenne. Cette structure, qui comprend également Europol, assure la coordination des institutions européennes sur les questions de cybersécurité. La deuxième réunion s’est tenue dans le cadre du réseau EU-CyCLONe, qui assure la coopération entre les autorités nationales des pays membres lors de cyberattaques et de crises à grande échelle. Au cours des réunions, l’action commune contre les attaques et le partage d’informations entre les pays ont été discutés.
LA MÊME MÉTHODE A ÉGALEMENT ÉTÉ UTILISÉE EN FRANCE
Les derniers attentats en Europe ont remis à l’ordre du jour des événements similaires survenus en France en octobre. Le 12 octobre, les systèmes de refroidissement de centaines de marchés français ont été intervenus à distance, provoquant des pertes de produits dans les magasins de chaînes comme Intermarché et Coopérative U. On considère que dans les deux incidents, les mécanismes de contrôle des systèmes de refroidissement connectés à Internet ont été visés. Les attaquants peuvent accéder à ces systèmes et modifier les réglages de température ou activer le dégivrage. La société danoise Danfoss, qui produit des équipements de refroidissement, a annoncé que certains systèmes utilisant d’anciens logiciels étaient menacés et qu’elle avait précédemment averti ses clients de les mettre à jour.
